

Si vous exploitez une chaîne de fabrication de petite ou moyenne taille ou une installation commerciale reposant sur l'automatisation industrielle, vous savez à quel point le contrôle d'accès est essentiel pour garantir la sécurité, la conformité et l'efficacité des opérations. Comme il y a longtempsIHM 10 poucesfournisseur, j'ai parlé à des dizaines d'équipes qui luttent contre le revers d'un excellent matériel IHM : une gestion des comptes utilisateur désordonnée et incohérente qui entraîne des failles de sécurité, des modifications non autorisées ou des temps d'arrêt coûteux.
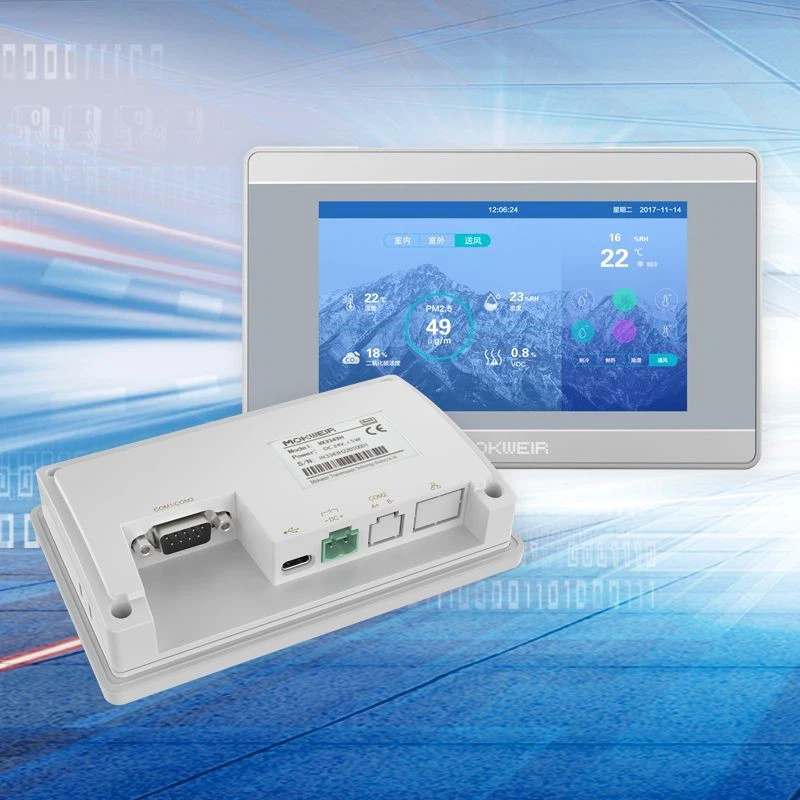

Une interface homme-machine (IHM) est plus qu'un simple écran permettant de surveiller les mesures de production : c'est la commande centrale pour contrôler l'équipement, ajuster les paramètres du processus et consulter les journaux. La taille de 10 pouces offre l'équilibre parfait entre la lisibilité (critique pour les travailleurs postés qui examinent les données provenant de l'ensemble d'une salle de contrôle) et la compacité (s'intègre parfaitement dans les découpes standard des armoires de commande, contrairement aux modèles plus volumineux de 12 pouces). Mais même le plus fiableIHM industriellecela ne suffit pas si quelqu'un peut modifier une recette ou réinitialiser une alarme sans surveillance.
Au fil des années, j'ai développé une approche étape par étape de la gestion des comptes utilisateur pour l'IHM 10 pouces, facile à mettre en œuvre, évolutive à mesure que votre équipe se développe et alignée sur les normes de conformité de l'industrie comme la CEI 62443 pour la cybersécurité industrielle. Il ne s'agit pas d'une configuration ponctuelle : il s'agit d'un processus continu qui s'adapte aux besoins de votre installation, qu'il s'agisse d'une petite usine de produits alimentaires et de boissons ou d'une entreprise de conditionnement de taille moyenne.
Commencez avec un cadre d'accès basé sur les rôles (RBAC) adapté à votre installation
La plus grosse erreur que je vois commettre par les nouveaux utilisateurs de HMI 10 pouces est de donner à tous les membres de l’équipe le même accès « administrateur ». C'est un cauchemar en matière de sécurité : un ouvrier ajustant accidentellement un point de consigne de pression, un technicien de maintenance altérant un calendrier de production ou un entrepreneur non autorisé consultant des données de processus sensibles peuvent entraîner des mises au rebut, des dommages à l'équipement ou des amendes réglementaires.
Le contrôle d'accès basé sur les rôles (RBAC) résout ce problème en regroupant les utilisateurs en rôles en fonction de leurs fonctions professionnelles, puis en attribuant des autorisations spécifiques à chaque rôle. Pour les cas d’utilisation de l’IHM, je recommande quatre rôles principaux qui fonctionnent pour la plupart des opérations :
- Opérateur: Travailleurs de première ligne qui surveillent la ligne, accusent réception des alarmes et enregistrent les données de production quotidiennes. Ils devraientjamaispouvoir modifier les paramètres du processus, télécharger de nouvelles recettes ou réinitialiser les configurations de l'appareil. Sur le HMI 10 pouces, ce rôle a uniquement accès au tableau de bord principal, au journal des alarmes et aux écrans de saisie de données pour les rapports d'équipe.
- Technicien d'entretien: Des professionnels qui entretiennent l'équipement, résolvent des problèmes mineurs et ajustent de petits paramètres (comme la vitesse d'une bande transporteuse) dans des limites définies. Je limite leur accès uniquement aux équipements dont ils assurent la maintenance, avec un verrouillage horaire pour les modifications en dehors des heures d'ouverture afin d'empêcher les modifications non autorisées.
- Ingénieur Procédés: Équipes qui conçoivent des recettes, ajustent les recettes de production et modifient les paramètres des équipements (comme la température d'un four). Ce rôle nécessite un accès complet à l'édition des paramètres, aux bibliothèques de recettes et à l'analyse des journaux, mais pas aux modifications apportées au niveau de l'administrateur aux paramètres du système IHM.
- Administrateur: La référence pour la gestion de l'IHM : création/modification de comptes utilisateur, réinitialisation des mots de passe, configuration des politiques de sécurité et génération de journaux d'audit. Seuls un ou deux employés de votre établissement doivent occuper ce rôle et ils ne doivent jamais utiliser l'accès administrateur pour les tâches quotidiennes.
Pour configurer cela sur le HMI 10 pouces, accédez à l'onglet « Gestion des utilisateurs » dans l'outil de configuration local de l'IHM (accessible via l'écran tactile de l'appareil ou un portail Web distant si votre HMI est en réseau). Tout d'abord, définissez chaque rôle avec des ensembles d'autorisations clairs : la plupart des plates-formes IHM industrielles modernes (y compris celles que nous fournissons) vous permettent d'enregistrer des modèles de rôles afin que vous n'ayez pas à redéfinir les autorisations à chaque fois que vous ajoutez un nouvel utilisateur. Par exemple, si vous ajoutez un deuxième opérateur, vous attribuez simplement le modèle « Opérateur » prédéfini au lieu de limiter manuellement son accès.
Renforcez l'authentification pour réduire les risques de sécurité
Les mots de passe faibles sont la première cause d’accès non autorisé à l’IHM. Je ne peux pas vous dire combien de fois j'ai entendu un directeur d'usine dire : « Nous utilisons le mot de passe 123 pour toutes les IHM afin que personne ne soit bloqué » : c'est une bombe à retardement. Pour le HMI 10 pouces, vous devez activer trois couches d'authentification pour protéger l'accès :
- Politiques de mot de passe forts obligatoires: Ne laissez pas les utilisateurs définir des mots de passe triviaux. L'outil de configuration local de notre appareil vous permet d'appliquer des règles : minimum 8 caractères, mélange de lettres, de chiffres et de symboles, pas de séquences répétées (comme « 123456 ») et expiration du mot de passe tous les 90 jours. Je recommande également de désactiver la réutilisation des mots de passe afin que les utilisateurs ne puissent pas parcourir les mêmes 5 mots de passe à plusieurs reprises.
- Authentification multifacteur (MFA): Pour tout utilisateur disposant d’un accès administrateur ou ingénieur, MFA n’est pas négociable. La plupart des modèles HMI 10 pouces prennent en charge les applications TOTP (mot de passe à usage unique basé sur le temps) telles que Google Authenticator ou les codes e-mail/SMS pour l'accès à distance. Même si quelqu'un vole le mot de passe d'un utilisateur, il ne pourra pas se connecter sans le deuxième facteur. Pour les opérateurs de première ligne qui ne disposent pas de téléphone personnel au travail, nous offrons la possibilité d'utiliser un jeton physique dédié (un petit porte-clés) qui se synchronise avec l'IHM. Cela fonctionne très bien pour les équipes qui alternent entre différents opérateurs.
- Délais d'expiration des sessions: Les IHM laissées connectées et sans surveillance représentent un risque énorme. J'ai défini un délai d'expiration de session de 15 minutes pour tous les rôles, à l'exception des administrateurs (qui bénéficient d'un délai d'expiration de 30 minutes car ils passent souvent d'une tâche à l'autre). Lorsqu'un utilisateur s'éloigne de la salle de contrôle, l'IHM le déconnecte automatiquement, empêchant ainsi tout accès accidentel ou intentionnel par quelqu'un d'autre.
Un petit mot pour les équipes qui utilisent l'accès à distance à l'IHM 10 pouces (pour le dépannage ou la surveillance hors site) : n'activez jamais l'accès à distance sans MFA et liste blanche IP. Limiter l'accès à l'IHM aux seules adresses IP internes de votre établissement ajoute une couche de sécurité supplémentaire qui bloque la plupart des attaques par force brute provenant de l'extérieur de votre réseau.
Gérer les cycles de vie des utilisateurs, de l'intégration à la désintégration
Les comptes utilisateur ne sont pas « définis et oubliés » : vous devez les mettre à jour lorsque les membres de l'équipe rejoignent, changent de rôle ou quittent l'établissement. Une mauvaise gestion du cycle de vie est un autre problème courant : lorsqu'un technicien de maintenance s'arrête, son ancien compte administrateur est toujours actif, ou un nouvel opérateur est affecté au mauvais rôle et ne peut pas faire son travail.
Voici un workflow de cycle de vie simple que je recommande pour chaque installation :
- Intégration: Lorsqu'un nouvel employé démarre, travaillez avec son responsable pour confirmer son rôle, puis créez son compte dans les 24 heures suivant son premier jour. Testez immédiatement leur accès : demandez-leur de se connecter au HMI 10 pouces et vérifiez qu'ils ne peuvent voir que les écrans dont ils ont besoin (par exemple, les opérateurs ne doivent pas voir l'onglet des paramètres d'ingénierie). Je planifie toujours une présentation de 15 minutes avec les nouvelles recrues pour leur montrer comment se connecter, réinitialiser leur mot de passe et demander l'accès s'ils ont besoin d'autorisations supplémentaires.
- Changements de rôle: Lorsqu'un employé passe d'opérateur de ligne à maintenance, mettre à jour son rôle dans le système de gestion des utilisateurs de l'IHM dans les 48 heures. Ne laissez pas leur ancien compte d'opérateur actif : désactivez-le ou restreignez ses autorisations s'ils ont toujours besoin d'accéder aux journaux d'alarmes. Par exemple, un opérateur senior qui aide au dépannage peut avoir besoin d'un accès de maintenance limité, alors ajustez son rôle au lieu de créer un tout nouveau compte.
- Débarquement: C'est l'étape la plus critique. Lors du départ d'un collaborateur, désactiver son compte IHMdans un délai d'une heure ouvrablede leur heure de départ. J'ai entendu des histoires d'horreur selon lesquelles d'anciens employés avaient falsifié les paramètres de l'IHM des mois après leur départ, parce que leur compte n'avait jamais été désactivé. Pour les travailleurs contractuels (comme les techniciens de maintenance tiers), configurez leurs comptes pour qu'ils expirent à la date de fin de leur contrat – pas besoin de penser à les désactiver plus tard.
Auditer et examiner régulièrement les comptes d’utilisateurs
Même avec la meilleure configuration, les choses glissent : un responsable peut créer un compte en double, un mot de passe peut être partagé ou les autorisations d'un rôle peuvent devenir obsolètes à mesure que votre processus change. C'est pourquoi des audits réguliers sont essentiels.
Je recommande de faire un examen trimestriel de tous les comptes utilisateurs HMI 10 pouces. Voici ce qu'il faut vérifier :
- Activité du compte: La plupart des plates-formes IHM industrielles enregistrent chaque action effectuée par un utilisateur (par exemple, « John Doe a édité la recette 3 le 12/10/2024 à 14h15 »). Utilisez ce journal pour repérer les activités inhabituelles : un utilisateur accédant à des écrans dont il n'a pas besoin, plusieurs tentatives de connexion infructueuses ou un accès en dehors des heures d'ouverture alors que quelqu'un ne devrait pas travailler.
- Comptes inutilisés: Supprimez ou désactivez les comptes qui n'ont pas été connectés depuis 90 jours. Il s’agit de comptes restants d’anciens employés, d’entrepreneurs qui ont terminé leur travail ou d’anciens chefs d’équipe qui n’ont plus besoin d’y accéder. Sur le HMI 10 Inch, vous pouvez filtrer les comptes par date de dernière connexion pour les retrouver rapidement.
- Alignement des autorisations : Assurez-vous que le rôle de chaque utilisateur correspond toujours à son travail. Si votre usine a ajouté une nouvelle ligne de conditionnement, vous devrez peut-être créer un rôle personnalisé pour les opérateurs travaillant sur cette ligne, au lieu de les laisser utiliser le rôle « Opérateur » par défaut. Si un ingénieur de procédés travaille désormais sur une autre ligne, ajustez son accès uniquement à l'équipement qu'il prend actuellement en charge.
Pour les petites équipes (10 employés ou moins), un audit trimestriel fonctionne très bien. Pour les installations plus grandes comptant plus de 20 utilisateurs, effectuez un examen mensuel des comptes à haut risque (administrateurs, ingénieurs) et un audit complet trimestriel pour combler les lacunes.
Erreurs courantes à éviter
Au fil des années, j'ai vu des équipes commettre de petites erreurs qui entraînaient de gros problèmes de gestion des utilisateurs de l'IHM. Voici les trois principaux à ignorer :
- Utiliser le même modèle IHM pour tous les rôles: Si vous avez une petite équipe qui n'a besoin que d'un suivi de base, unIHM 7 poucespeut fonctionner, mais il est trop petit pour les opérateurs qui ont besoin de lire des détails précis ou pour les techniciens qui doivent naviguer sur plusieurs écrans. La taille du 10 pouces vaut l'investissement pour le contrôle d'accès : son grand écran tactile facilite la navigation dans les paramètres de gestion des utilisateurs et il prend en charge des autorisations de rôle plus granulaires que les modèles plus petits.
- Ignorer les comptes invités: Si vous autorisez des sous-traitants, des fournisseurs ou des visiteurs à accéder à l'IHM (à des fins de dépannage, de maintenance ou de formation), créez un rôle « Invité » distinct avec un accès très limité. Ne laissez jamais les invités se connecter aux comptes d'opérateur habituels : leur accès doit être limité à l'affichage uniquement des données en direct, sans aucun changement. Vous pouvez même configurer les comptes invités pour qu'ils expirent après un certain nombre de jours, afin qu'ils ne restent pas actifs longtemps une fois le travail terminé.
- Ne pas former votre équipe: La meilleure configuration de gestion des utilisateurs ne fonctionnera pas si votre personnel ne sait pas comment l'utiliser. Organisez une session de formation de 30 minutes pour tous les employés sur la façon de se connecter, de réinitialiser leur mot de passe et de demander des modifications d'accès. Pour les travailleurs postés qui pourraient être plus à l'aise avec la technologie que d'autres, créez un aide-mémoire rapide affiché à proximité de l'IHM 10 pouces.
Réflexions finales sur la gestion des utilisateurs de l'IHM
La gestion des comptes utilisateur sur le HMI 10 Inch ne doit pas être compliquée. En créant un cadre RBAC clair, en renforçant l'authentification, en gérant les cycles de vie des utilisateurs et en effectuant des audits réguliers, vous réduirez les risques de sécurité, éviterez les temps d'arrêt coûteux et assurerez le bon fonctionnement de vos opérations. En tant que fournisseur d'IHM industrielles, j'ai pu constater par moi-même comment une IHM bien gérée améliore non seulement la productivité, mais protège également l'atout le plus précieux de votre installation : la capacité de votre équipe à effectuer son travail de manière sûre et efficace.
Si vous souhaitez mettre à niveau la configuration de votre IHM ou avez besoin de conseils pour configurer les comptes d'utilisateurs pour votre modèle 10 pouces, notre équipe est là pour vous aider. Nous pouvons vous guider dans la configuration des rôles, les meilleures pratiques de sécurité et répondre à toutes vos questions sur l'adaptation de votre système aux besoins spécifiques de votre installation. Contactez notre équipe d'approvisionnement pour entamer une conversation sur la manière dont la bonne stratégie d'IHM et de gestion des comptes peut soutenir vos opérations.
Références
Sécurité des systèmes d'automatisation et de contrôle industriels. (2020). CEI 62443-3-3:2020, Sécurité des systèmes d'automatisation et de contrôle industriels – Partie 3-3 : Exigences de sécurité du système et niveaux de sécurité. Commission électrotechnique internationale.
Allen-Bradley. (2024). Guide de configuration de la gestion des utilisateurs IHM : IHM industrielles de 10 pouces. Publications de Rockwell Automation.
Association de solutions d'entreprise de fabrication (MESA International). (2022). Meilleures pratiques pour le contrôle d'accès dans les environnements de fabrication intelligents. MESA International.
Institut national des normes et de la technologie (NIST). (2023). SP 800-82 Rév. 2 : Guide de sécurité des systèmes de contrôle industriels (ICS). Département américain du Commerce.